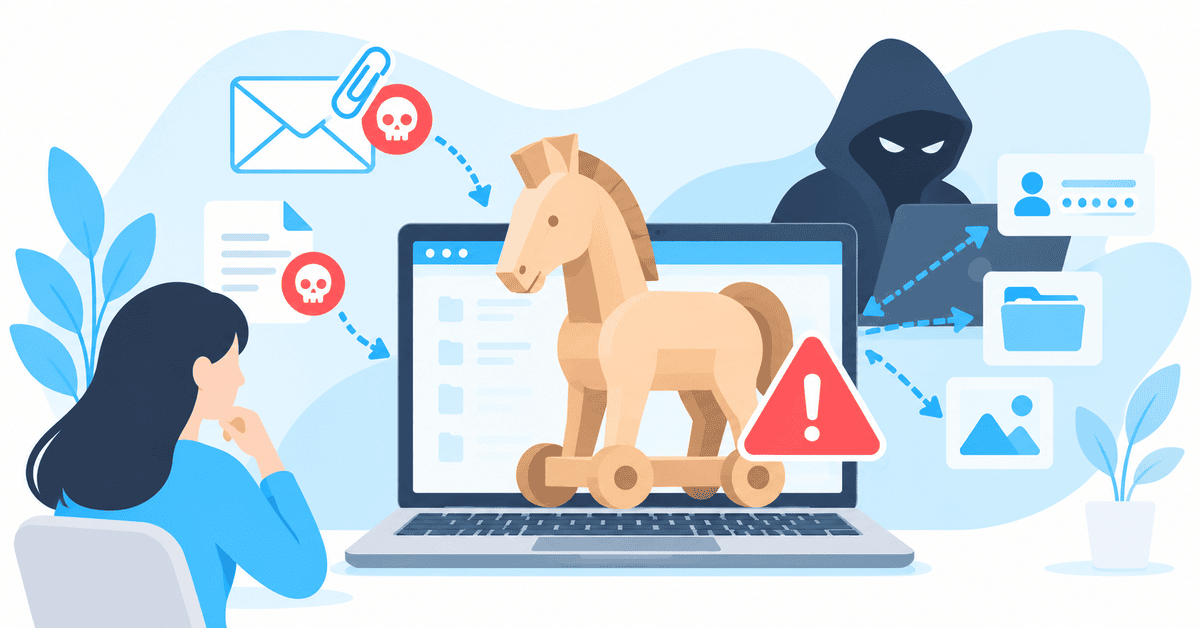
トロイの木馬とは、正常なソフトウェアやファイルを装ってコンピューターなどに侵入し、不正な動作を行うマルウェア(悪意のあるソフトウェア)の一種です。
パスワードや個人情報の窃取、パソコンの遠隔操作、データの破壊など、さまざまな被害を引き起こす可能性があります。
一般的に「コンピューターウイルス」と呼ばれることもありますが、トロイの木馬とウイルスには明確な違いがあります。
私自身も2016年、WordPressで運営していたブログが3度のサイバー攻撃を受け、サーバーから大量のメールが送信される被害を経験しました。
この記事では、トロイの木馬の仕組みやウイルスとの違い、感染経路、被害の種類、Windowsでの駆除方法と予防策について解説します。
\この記事でわかること/
トロイの木馬の感染と対策
- トロイの木馬とは? コンピューターウイルスとの違いと仕組み
- トロイの木馬の感染経路と症状|個人情報の流出や端末の乗っ取りなどの被害
- トロイの木馬の駆除方法と対策|Windows 11での確認方法と感染予防
トロイの木馬とは?コンピューターウイルスとの違い
トロイの木馬(Trojan Horse)とは、無害なソフトウェアやファイルを装い、利用者に実行させることで不正な動作を行うマルウェアの一種。
名前の由来は、ギリシャ神話に登場する「トロイの木馬」です。
兵士を隠した巨大な木馬を敵の城内に運び込ませたという物語になぞらえ、正常なプログラムに見せかけて侵入する手口を指します。
セキュリティ大手のKaspersky(カスペルスキー)社の2024年9月に発表した調査報告によると、累計1,100万台以上が感染したと推測されています。
トロイの木馬とコンピューターウイルスの違い
トロイの木馬とコンピューターウイルスの大きな違いは、自己複製するかどうかです。
コンピューターウイルスは、ほかのファイルやプログラムに感染し、自分自身のコピーを増やす性質があります。
一方、トロイの木馬は通常、自己複製によって感染を広げるものではありません。
正常なプログラムを装って実行され、その後、情報の窃取や不正操作などを行うのが特徴です。
なお、トロイの木馬もウイルスも、悪意のあるソフトウェアを総称する「マルウェア」に含まれます。
トロイの木馬の感染経路は?
トロイの木馬は、パソコンだけでなく、スマートフォンやタブレットなどにも侵入する可能性があります。
主な感染経路は次のとおりです。
メールの添付ファイルやリンク
不審なメールに添付されたファイルや、本文に記載されたリンクから感染するケース。
請求書や配送通知、取引先からの連絡などを装い、ファイルを開かせたり、不正なソフトウェアをダウンロードさせたりします。
偽のソフトウェアやアプリ
便利な無料ツールや正規ソフトウェアに見せかけて、悪意のあるプログラムを配布する手口。
非公式サイトからダウンロードしたソフトウェアや、改ざんされたインストーラーなどに注意が必要です。
偽のセキュリティ警告
Webサイトを閲覧中に「ウイルスに感染しました」「今すぐ修復してください」といった警告を表示し、不正なソフトウェアをインストールさせる手口もあります。
ブラウザに表示された警告が、必ずしも実際の感染を意味するわけではありません。
慌てて電話をかけたり、指定されたアプリをインストールしたりしないことが大切です。
ソフトウェアの脆弱性
OSやソフトウェアの脆弱性を悪用し、不正なプログラムが侵入する場合もあります。
トロイの木馬は利用者に実行させる手口が典型的ですが、攻撃者が別の脆弱性を利用して設置するケースもあります。
そのため、OSやブラウザ、アプリケーションを最新版に保つことが重要です。
トロイの木馬に感染するとどうなる?主な症状と被害
トロイの木馬に感染しても、すぐに異常が現れるとは限りません。
気づかないうちに不正なプログラムが動作し、情報が外部に送信される場合もあります。
主な被害は次のとおりです。
- パスワードや個人情報の窃取:ログイン情報、保存された認証情報などが盗まれる
- 金融情報の流出:銀行口座や決済サービスへの不正アクセスにつながる
- 端末の遠隔操作:攻撃者にパソコンなどを操作される
- データの改ざん・削除:ファイルやシステムが変更・破壊される
- 別のマルウェアの侵入:ランサムウェアなどが追加でインストールされる
- 迷惑メールの大量送信:感染した端末などが不正な活動に利用される
また、パソコンの動作が急に遅くなる、知らないプログラムが起動する、見覚えのない通信が増えるといった症状が現れる場合もあります。
ただし、これらの症状だけでトロイの木馬への感染を断定することはできません。
セキュリティソフトによる確認が必要です。
トロイの木馬に感染したら?Windows 11での駆除方法
トロイの木馬への感染が疑われる場合は、被害の拡大を防ぎながら、マルウェアの検出と駆除を行います。
1. インターネット接続を一時的に切断する
情報の外部送信や攻撃者による遠隔操作が疑われる場合は、Wi-Fiや有線LANを一時的に切断します。
感染が疑われるパソコンでは、ネットバンキングや重要なサービスへのログインを避けましょう。
2. Windowsセキュリティでウイルススキャンを実行する
Windows 11には、Microsoft Defender ウイルス対策が標準搭載されています。
基本的な確認手順は次のとおりです。
- スタートメニューから「Windows セキュリティ」を開く
- 「ウイルスと脅威の防止」を選択
- 「スキャンのオプション」を開く
- 「フルスキャン」を選択して実行
- 脅威が検出された場合は、画面の案内に従って対処する
フルスキャンは、パソコン内のファイルやプログラムを広く確認する方法です。
なお、他社製のセキュリティソフトを利用している場合、Microsoft Defender ウイルス対策が無効または受動モードになっていることがあります。その場合は、使用中のセキュリティソフトでスキャンを実行してください。
3. 必要に応じてMicrosoft Defenderオフラインスキャンを実行する
通常のスキャンで駆除できない場合や、感染が続いている疑いがある場合は、Microsoft Defenderのオフラインスキャンも選択肢です。
Windowsを通常起動する前の環境で検査するため、通常の動作中には検出・除去が難しい一部のマルウェアにも対応できます。
「Windows セキュリティ」→「ウイルスと脅威の防止」→「スキャンのオプション」から選択できます。
オフラインスキャンではパソコンが再起動されるため、事前に作業中のファイルを保存しておきましょう。
また、BitLockerによるドライブ暗号化を利用している場合は、回復キーの確認など、Microsoftの案内に従った準備が必要です。
4. パスワードを変更する
感染によってパスワードが盗まれた可能性がある場合は、安全な別の端末からパスワードを変更します。
特に、メール、銀行、ショッピングサイト、SNS、WordPressなど、重要なアカウントを優先しましょう。
同じパスワードを複数のサービスで使い回している場合は、それぞれ異なるパスワードに変更します。
可能であれば、多要素認証も設定してください。
5. 駆除できない場合は専門家に相談する
セキュリティソフトで脅威を削除できない場合や、不審な動作が続く場合は、専門家への相談を検討します。
状況によっては、必要なデータを慎重に保全したうえで、OSの再インストールや安全なバックアップからの復元が必要になることもあります。
トロイの木馬に感染しないための対策
トロイの木馬への感染を防ぐには、日常的なセキュリティ対策が重要です。
OSやソフトウェアを最新の状態に保つ
Windows Updateを利用して、OSやセキュリティ更新プログラムを適用します。
ブラウザやアプリケーションも同様です。
古いソフトウェアを使い続けると、既知の脆弱性を悪用されるリスクが高まります。
不審なメールやファイルを開かない
知らない送信者からのメールだけでなく、取引先や知人を装ったメールにも注意が必要。
添付ファイルやリンクを開く前に、送信元や内容が正しいか確認しましょう。
ソフトウェアは公式サイトから入手する
アプリケーションや更新プログラムは、開発元の公式サイトや信頼できる配布元から入手することが基本。
非公式のダウンロードサイトや、不審な広告からのインストールは避けます。
セキュリティソフトと多要素認証を活用する
信頼できるセキュリティソフトによるリアルタイム保護を有効にし、定期的にスキャンを実施。
また、重要なアカウントには多要素認証を設定し、パスワードが漏れても不正ログインされにくい環境を整えます。
WordPressブログが3度のサイバー攻撃を受けた体験
私自身も2016年、WordPressで運営していたブログが3度のサイバー攻撃を受けました。
その際に発生したのが、レンタルサーバーから大量のメールが送信されるという被害です。
当初はコンピューターウイルスによる被害だと思っていましたが、調査を進めるなかで、トロイの木馬などのマルウェアについても調べることになりました。
レンタルサーバー会社からは、管理者権限を持つアカウントの情報が漏れ、不正に利用された可能性があるとの説明を受けました。
その後、管理画面へのアクセス制限などの対策を実施。少なくとも当時確認できた範囲では、同様の被害は発生しなくなりました。
ただし、大量のメール送信や不正アクセスという症状だけでは、原因がトロイの木馬だったと断定することはできません。
WordPressへの攻撃には、認証情報の流出、プラグインやテーマの脆弱性の悪用、不正なファイルの設置など、さまざまな原因が考えられます。
実際に起きた被害の詳細や、レンタルサーバー会社とのやり取り、復旧までの経緯は、別記事で紹介しています。
まとめ|トロイの木馬は感染経路を知って予防することが重要
トロイの木馬とは、正常なソフトウェアやファイルを装って侵入し、不正な動作を行うマルウェアの一種です。
自己複製によって感染を広げるコンピューターウイルスとは異なり、利用者をだまして実行させる手口が代表的。
感染すると、パスワードや個人情報の流出、端末の乗っ取り、データの改ざんなど、さまざまな被害につながる可能性があります。
感染が疑われる場合は、セキュリティソフトによるスキャンと駆除、重要なパスワードの変更など、状況に応じた対処が必要です。
日頃からOSやソフトウェアを最新の状態に保ち、不審なファイルを開かないことが基本。
トロイの木馬の仕組みと感染経路を理解し、被害を未然に防ぐことが大切です。
コメント